Última atualização: 18/09/2026. Conteúdo revisado e verificado.
Fable 5 LGPD é o assunto do momento entre DPOs (Data Protection Officers) e gestores de compliance no Brasil: o lançamento do modelo mais avançado da Anthropic, em junho de 2026, veio acompanhado de uma mudança de política que pegou o mercado de surpresa. O lançamento do Claude Fable 5, modelo mais avançado da Anthropic, veio acompanhado de uma exigência inédita: retenção obrigatória de 30 dias para todos os prompts e outputs, em todas as plataformas. Para organizações que operavam sob acordos de Zero Data Retention (ZDR), essa mudança representa uma quebra contratual silenciosa, e um risco direto à conformidade com a Lei Geral de Proteção de Dados (LGPD, Lei nº 13.709/2018).
Neste artigo, você vai entender exatamente o que mudou, quais modelos Claude permanecem seguros para uso empresarial no Brasil, como fazer a transição sem interromper operações, e por que essa decisão da Anthropic redefiniu a forma como empresas escolhem modelos de IA frontier em 2026.
Antes de continuar
Este artigo contém links de afiliados. Se você comprar através de um desses links, podemos receber uma comissão, sem custo adicional para você. Isso não influencia nossas recomendações todas as opiniões e análises apresentadas aqui refletem nossos testes e pesquisas reais. Além disso, ao longo deste site você também vai encontrar materiais gratuitos que ajudam bastante sem nenhum custo, e alguns produtos próprios (guias, prompts) vendidos a preços bem acessíveis para quem quiser ir mais fundo no assunto.
Fable 5 LGPD: o que é Zero Data Retention (ZDR) e por que importa
Resposta direta: Zero Data Retention (ZDR) é a garantia contratual de que o provedor de IA descarta prompts e respostas imediatamente após gerar a saída, sem manter cópia nos próprios servidores. Ele importa porque, sem essa garantia, uma empresa brasileira que processa dados pessoais via IA generativa tem mais dificuldade em comprovar à ANPD que cumpriu os princípios de necessidade, finalidade e segurança da LGPD, exatamente o problema que o Claude Fable 5 criou ao remover essa opção em junho de 2026.
Zero Data Retention (ZDR), ou retenção zero de dados, é um acordo contratual entre uma organização e um provedor de IA que garante que nenhum dado enviado à API seja armazenado após o processamento. Isso significa que prompts, contextos e respostas geradas pelo modelo são descartados imediatamente após a inferência, sem permanecer nos servidores do fornecedor.
Para empresas brasileiras, o ZDR não é um luxo técnico, é frequentemente uma exigência de compliance. A Lei nº 13.709/2018 (LGPD) estabelece que o tratamento de dados pessoais deve seguir princípios de necessidade, finalidade e segurança (art. 6º). Quando uma empresa envia dados de clientes, funcionários ou parceiros para um modelo de IA sem garantias de exclusão, ela pode estar violando:
- Art. 7º: base legal para tratamento, já que o consentimento nem sempre é aplicável em contextos B2B;
- Art. 46: obrigação de segurança: reter dados em infraestrutura de terceiros sem controle aumenta a superfície de risco;
- Art. 50: boas práticas e governança: a Autoridade Nacional de Proteção de Dados (ANPD) recomenda que empresas documentem o ciclo de vida dos dados, incluindo subprocessadores.
Além disso, setores regulados como saúde, financeiro (Res. BCB 4.893/2021) e jurídico (sigilo profissional) possuem barreiras ainda mais rígidas. Um hospital que envia prontuários para um modelo sem ZDR, por exemplo, pode configurar infração grave à LGPD, com sanções que vão de advertências a multas de até 2% do faturamento, limitadas a R$ 50 milhões por infração.
O ZDR, portanto, funciona como uma camada de proteção contratual: ele isola a informação sensível da infraestrutura do fornecedor, reduzindo a cadeia de responsabilidade e facilitando a demonstração de compliance perante a ANPD. Sem ele, o DPO precisa justificar por que dados pessoais ou corporativos sensíveis permanecem 30 dias, ou mais, em servidores nos Estados Unidos.
A mudança de junho de 2026: Fable 5 quebrou o ZDR
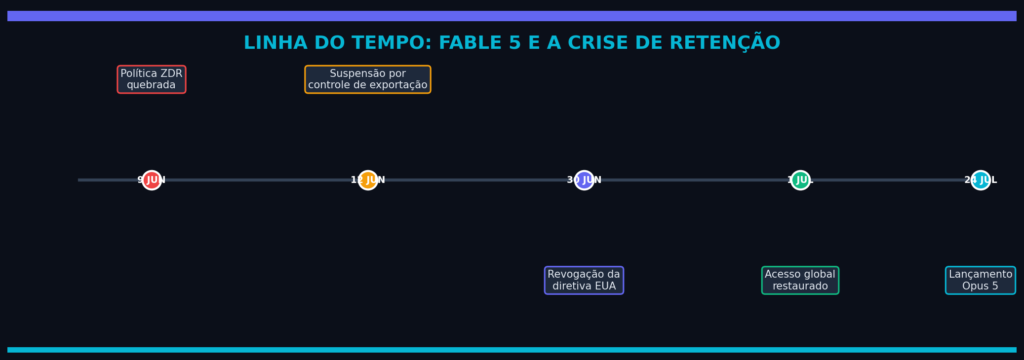
Resposta direta: em 9 de junho de 2026, a Anthropic publicou uma atualização de política que passou a exigir 30 dias de retenção obrigatória para todos os modelos da classe Mythos (Fable 5 e Mythos 5), cancelando na prática, para esses modelos, qualquer acordo de Zero Data Retention que a empresa cliente já tivesse assinado anteriormente.
Em 9 de junho de 2026, a Anthropic publicou uma atualização de sua documentação de retenção de dados. A política, intitulada “Data retention practices for Covered Models”, estabeleceu que todos os modelos da classe Mythos, incluindo o Claude Fable 5 e o Claude Mythos 5, exigem retenção de 30 dias para fins de monitoramento de segurança (trust and safety). A política entrou em vigor imediatamente e se aplica a todas as plataformas: claude.ai, Claude Code, AWS Bedrock, Google Cloud Agent Platform e Microsoft Foundry.
A redação oficial é clara: prompts enviados e outputs gerados por modelos cobertos são retidos por 30 dias para apoiar o trabalho de segurança da empresa, em toda plataforma onde esses modelos são oferecidos. A Anthropic justifica a medida afirmando que modelos frontier de alta capacidade exigem monitoramento longitudinal para detectar ataques sofisticados que se estendem por múltiplas requisições, algo que sistemas de segurança em tempo real não conseguem capturar sozinhos.
O problema jurídico é relevante: organizações que possuíam acordos de ZDR vigentes com a Anthropic tiveram esses contratos sobrepostos para a classe Mythos. Como destacou, em sua análise jurídica, a advogada especialista em IA Jessica Eaves Mathews: “If your organization previously had a ZDR agreement with Anthropic, that agreement does not apply to Fable 5 traffic. This is a policy change that overrides existing enterprise commitments for this specific model class.” Em outras palavras: se sua organização já tinha um acordo de ZDR, ele simplesmente não vale para o tráfego do Fable 5.
O que isso significa na prática
Para uma empresa brasileira, as implicações são imediatas:
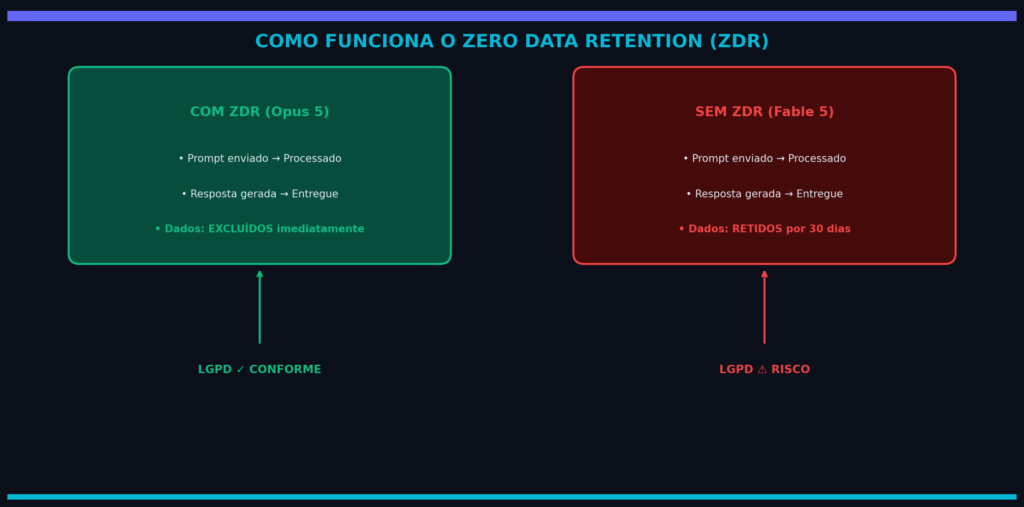
- Qualquer prompt enviado ao Fable 5 é retido por 30 dias nos servidores da Anthropic, independentemente do plano (Enterprise, API, ou third-party via Azure/Google Cloud);
- Classificadores automatizados analisam o conteúdo durante esse período, e conversas sinalizadas podem ser encaminhadas para revisão humana, ainda que com controles como acesso restrito a revisores aprovados e logs à prova de adulteração;
- A promessa de “não treinar” é declarada pela Anthropic, que afirma não usar esses dados para treinar novos modelos nem para qualquer finalidade fora da segurança;
- Exceção de retenção estendida: conteúdo sinalizado pelos classificadores de segurança pode ser retido por até dois anos, um prazo que exige atenção redobrada de qualquer empresa que avalie o princípio da limitação da guarda previsto na LGPD.
A reação do mercado foi rápida. A Microsoft, parceira de distribuição da Anthropic via Microsoft Foundry, restringiu internamente o uso do Fable 5 para funcionários enquanto equipes jurídicas e de compliance avaliavam o impacto. Segundo relatos sobre a Microsoft Foundry, no GitHub Copilot o Fable 5 chegou desativado por padrão para planos Enterprise e Business, exigindo que administradores optassem explicitamente por ativá-lo, assumindo a responsabilidade pela retenção.
Atualização: Fable 5 também foi suspenso por controle de exportação dos EUA
Resposta direta: sim. Entre 12 e 30 de junho de 2026, o acesso ao Fable 5 e ao Mythos 5 ficou suspenso globalmente fora dos Estados Unidos por uma diretiva de controle de exportação do Departamento de Comércio americano, depois revogada, somando um segundo tipo de risco, o de disponibilidade, ao risco de retenção de dados já discutido neste artigo.
Três dias após o lançamento, em 12 de junho de 2026, o Departamento de Comércio dos Estados Unidos emitiu uma diretiva de controle de exportação exigindo que a Anthropic suspendesse o acesso ao Fable 5 e ao Mythos 5 para qualquer usuário fora dos EUA, incluindo funcionários estrangeiros da própria Anthropic. A empresa desligou os dois modelos em todas as plataformas na noite daquele dia. O governo americano revogou a diretiva em 30 de junho, e a Anthropic restaurou o acesso global em 1º de julho de 2026, conforme comunicado oficial da Anthropic.
Para uma empresa brasileira, esse episódio soma um segundo risco ao da retenção de dados: o risco de disponibilidade e de jurisdição geopolítica. Um modelo pode ficar indisponível por decisão regulatória de um governo estrangeiro, de um dia para o outro, independentemente da postura de compliance da empresa contratante. Isso reforça a recomendação deste artigo: para workloads críticos ou que envolvem dados sensíveis, prefira modelos com ZDR (Opus 5, Sonnet 5) em vez da classe Mythos, que acumula agora dois tipos de risco operacional distintos.
Atualização de setembro de 2026: Fable 5.1 chega com Zero Data Retention temporário e Enterprise Frontier Safeguards
Resposta direta: em 1º de setembro de 2026, a Anthropic lançou o Claude Fable 5.1 e o Claude Mythos 5.1 junto com um novo mecanismo chamado Enterprise Frontier Safeguards (EFS), que permite a clientes armazenar os dados retidos na própria infraestrutura de nuvem da empresa, em vez dos servidores da Anthropic. Enquanto o EFS não é liberado (o lançamento é gradual e começou no outono do hemisfério norte de 2026), clientes elegíveis já podem usar o Fable 5.1 com Zero Data Retention, uma mudança direta em relação ao Fable 5 original, que não oferecia essa opção sob nenhuma configuração.
Isso não significa que o problema de retenção descrito neste artigo desapareceu. A obrigatoriedade de monitoramento de segurança continua valendo, o EFS muda onde o dado fica armazenado, não elimina a necessidade de a Anthropic monitorar o uso do modelo para detectar abuso. Além disso, nem toda organização terá acesso imediato ao Zero Data Retention no Fable 5.1, a Anthropic não detalhou publicamente todos os critérios de elegibilidade até a publicação desta atualização. Para o DPO brasileiro, a recomendação prática mudou de evitar qualquer modelo Mythos com dados sensíveis para confirmar, caso a caso e por escrito, se a organização foi habilitada para ZDR no Fable 5.1 antes de migrar workloads sensíveis de volta para essa classe de modelo.
Na prática, isso reduz um pouco a urgência da migração total para Opus 5 e Sonnet 5 descrita nas próximas seções, mas não a torna dispensável: enquanto o EFS não estiver disponível na sua plataforma de acesso (Claude Code, Claude Enterprise, a Claude Platform, AWS Bedrock, o Agent Platform do Google ou o Microsoft Foundry) e a elegibilidade ao ZDR do Fable 5.1 não estiver formalmente confirmada pela Anthropic, o tratamento mais seguro do ponto de vista da LGPD continua sendo manter dados pessoais e sensíveis em Opus 5 ou Sonnet 5, cujo ZDR já é padrão de mercado desde antes do lançamento da classe Mythos.
Quais modelos Claude ainda suportam ZDR em 2026?
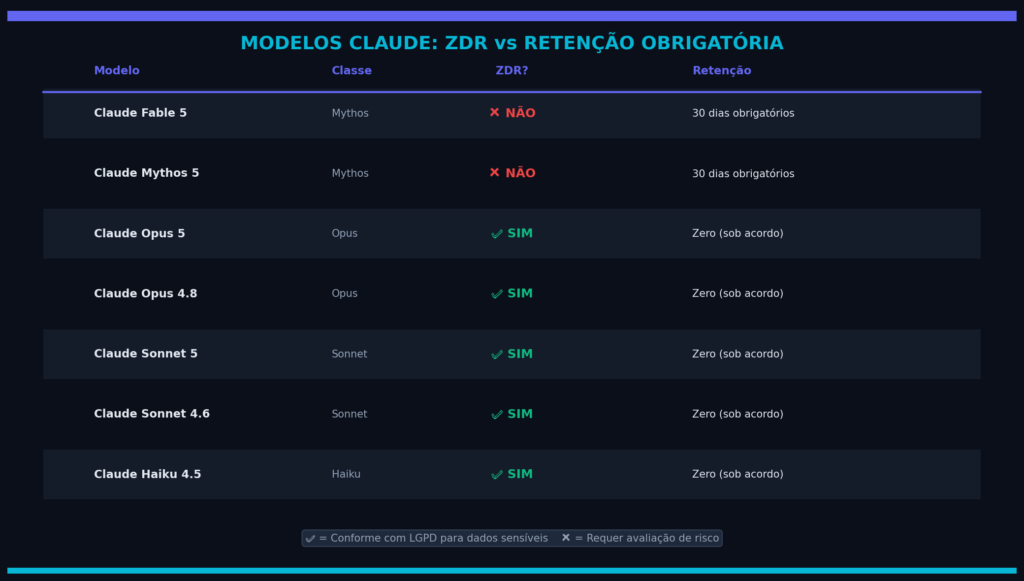
Resposta direta: Claude Opus 5, Claude Opus 4.8, Claude Sonnet 5, Claude Sonnet 4.6 e Claude Haiku 4.5 continuam suportando Zero Data Retention sob acordo. Apenas os modelos da classe Mythos (Fable 5 e Mythos 5, e de forma parcial e temporária o novo Fable 5.1) tiveram ou têm restrição a essa garantia, conforme detalhado na atualização de setembro de 2026 acima.
A boa notícia é que a quebra do ZDR não é universal no ecossistema Claude. A Anthropic limitou a exigência à classe Mythos, preservando o Zero Data Retention para os demais modelos. Abaixo, a tabela de conformidade atualizada em agosto de 2026:
| Modelo | Classe | ZDR Disponível? | Retenção Padrão | Ideal para |
|---|---|---|---|---|
| Claude Fable 5 | Mythos | Não | 30 dias obrigatórios (até 2 anos se sinalizado) | Tarefas autônomas extremas sem dados sensíveis; sujeito a suspensões por controle de exportação dos EUA |
| Claude Mythos 5 | Mythos | Não | 30 dias obrigatórios | Pesquisa avançada (acesso restrito a organizações vetadas) |
| Claude Opus 5 | Opus | Sim | Zero (sob acordo ZDR) | Coding complexo, agentes enterprise, dados sensíveis |
| Claude Opus 4.8 | Opus | Sim | Zero (sob acordo ZDR) | Workloads enterprise legados |
| Claude Sonnet 5 | Sonnet | Sim | Zero (sob acordo ZDR) | Uso diário enterprise, alto volume |
| Claude Sonnet 4.6 | Sonnet | Sim | Zero (sob acordo ZDR) | Workloads balanceados legados |
| Claude Haiku 4.5 | Haiku | Sim | Zero (sob acordo ZDR) | Tarefas rápidas, baixo custo |
Observação importante: tanto o Claude Opus 5 (lançado em 24 de julho de 2026) quanto o Claude Sonnet 5 (lançado em 30 de junho de 2026) mantêm suporte a ZDR para organizações com acordo vigente. Isso os torna as alternativas imediatas e seguras para empresas que precisam substituir o Fable 5 sem sair do ecossistema Anthropic, conforme o anúncio oficial do Claude Opus 5.
A diferença de capacidade entre Fable 5 e Opus 5 é real, mas não absoluta. Na Frontier-Bench v0.1, benchmark de codificação agêntica, o Opus 5 alcança 43,3%, superando o próprio Fable 5 (33,7%) e mais que o dobro do Opus 4.8 (21,1%), com a mesma janela de contexto de 1 milhão de tokens. Para a grande maioria das tarefas enterprise (automação de código, análise de documentos, geração de relatórios), o Opus 5 oferece performance de ponta sem sacrificar a conformidade, e ainda assim custa metade do preço do Fable 5.
Os 5 riscos jurídicos para empresas brasileiras sob a LGPD
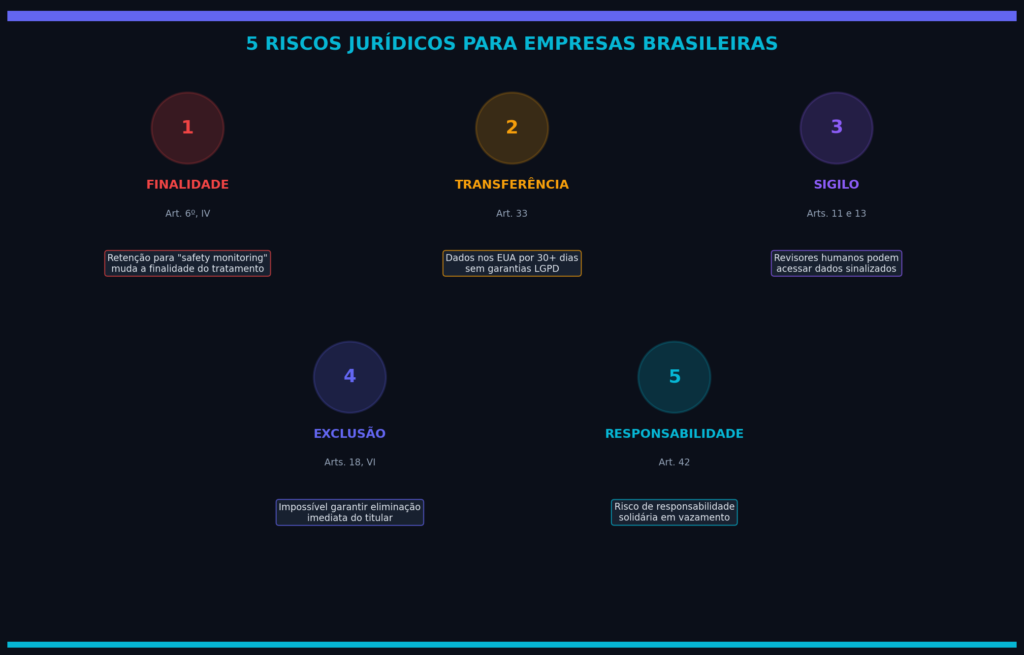
Resposta direta: os cinco riscos são a violação do princípio da finalidade (art. 6º), a transferência internacional sem garantias adequadas (art. 33), a exposição de dados sob sigilo profissional (arts. 11 e 13), a dificuldade prática de atender pedidos de exclusão dentro do período de retenção (art. 18) e a responsabilidade solidária do controlador em caso de incidente durante os 30 dias em que o dado permanece retido (art. 42).
A migração forçada do Fable 5 para modelos com ZDR não é apenas uma decisão técnica, é uma exigência jurídica. Abaixo, os cinco riscos que todo DPO brasileiro deve avaliar antes de autorizar o uso de qualquer modelo Claude em 2026:
1. Violação do princípio da finalidade (Art. 6º, inc. IV)
A LGPD exige que o tratamento de dados tenha finalidade específica e legítima. Quando a Anthropic retém dados por 30 dias para “safety monitoring”, a finalidade do tratamento muda: deixou de ser exclusivamente a prestação do serviço contratado e passou a incluir análise de segurança por classificadores e, potencialmente, revisores humanos. Se o contrato da empresa não prevê essa finalidade secundária, o tratamento pode ser considerado ilícito.
2. Transferência internacional sem garantias adequadas (Art. 33)
Os dados retidos pela Anthropic são armazenados em infraestrutura nos Estados Unidos. A LGPD exige que transferências internacionais de dados pessoais ocorram apenas para países com nível adequado de proteção ou mediante mecanismos como cláusulas contratuais tipo (SCCs) e certificações. A retenção de 30 dias, e a possibilidade de extensão para 2 anos em casos sinalizados, pode comprometer a avaliação de “nível de proteção adequado”, especialmente diante da ausência de auditoria independente pública sobre as práticas da Anthropic.
3. Sigilo profissional e dados sensíveis (Arts. 11 e 13)
Escritórios de advocacia, consultorias estratégicas e empresas de saúde tratam dados que gozam de proteção especial. O art. 13 da LGPD exige base legal específica para dados sensíveis, e o sigilo profissional (advocatício, médico, etc.) impõe barreiras adicionais. O fato de que revisores humanos da Anthropic podem acessar conversas sinalizadas cria um risco relevante de quebra de sigilo, mesmo que o acesso seja controlado e logado.
4. Direito de exclusão e retificação (Arts. 18, inc. VI, e 46)
O titular dos dados tem o direito de solicitar a eliminação de seus dados pessoais. Se uma empresa brasileira processa dados de clientes via Fable 5, e um titular solicita exclusão, a empresa não pode garantir a eliminação imediata, já que a Anthropic retém por 30 dias. Isso configura uma impossibilidade técnica de cumprimento imediato do direito do titular, expondo a empresa a reclamações na ANPD.
5. Responsabilidade solidária do controlador (Art. 42)
A LGPD estabelece responsabilidade para o controlador de dados. Se uma empresa (controladora) envia dados para a Anthropic (operadora/subprocessadora) e ocorre um vazamento ou uso indevido durante o período de retenção, a empresa brasileira pode ser responsabilizada solidariamente, mesmo que a falha tenha ocorrido do lado do fornecedor americano. Sem ZDR, a cadeia de responsabilidade se estende por 30 dias ou mais, aumentando o risco jurídico.
Como fazer a transição de Fable 5 para Opus 5 mantendo conformidade
Resposta direta: a transição segura passa por seis etapas: inventariar os workloads que usam Fable 5, testar a equivalência técnica no Opus 5 ou Sonnet 5, confirmar a ativação do ZDR no Claude Console, atualizar contratos e o DPIA, comunicar e treinar as equipes internas, e manter monitoramento trimestral das políticas da Anthropic, na ordem detalhada abaixo.
Se sua empresa utiliza Fable 5 em ambientes com dados sensíveis, a transição para Opus 5 ou Sonnet 5 deve ser estruturada e documentada. Abaixo, um roteiro prático de 6 passos:
Passo 1: Inventário de workloads
Mapeie todos os sistemas, agentes e integrações que atualmente chamam o modelo Fable 5. Identifique:
- Quais fluxos processam dados pessoais ou sensíveis;
- Quais fluxos são críticos e não podem parar;
- Quais plataformas estão envolvidas (API direta, AWS Bedrock, Azure Foundry, etc.).
Passo 2: Avaliação de equivalência técnica
Teste os mesmos prompts e contextos no Opus 5 e no Sonnet 5. Documente:
- Qualidade da saída (precisão, coerência);
- Tempo de resposta;
- Custo por requisição (Opus 5: $5/$25 por milhão de tokens; Sonnet 5: $3/$15, com preço promocional de $2/$10 até 31/08/2026);
- Necessidade de ajustes no effort setting (low/medium/high/xhigh/max).
Para tarefas de coding e análise de documentos, o Opus 5 frequentemente supera o Fable 5 em relação custo-benefício.
Dica prática: se sua equipe técnica precisa testar rapidamente Opus 5, Sonnet 5 e outros modelos concorrentes lado a lado sem multiplicar contratos e chaves de API, ferramentas como o ZenMux permitem acessar múltiplos provedores (Anthropic, OpenAI, Google) por uma única API, com roteamento automático e failover, o que é útil justamente no cenário deste artigo, em que uma mudança de política de um único fornecedor pode forçar uma migração rápida.
Passo 3: Ativação do ZDR no Console
Acesse o Claude Console (console.anthropic.com) e verifique se o workspace possui o Zero Data Retention ativado. Para novas organizações, o ZDR pode ser configurado em Settings > Security > Data Retention. Importante: o ZDR deve estar ativo antes de direcionar tráfego de produção para Opus 5 ou Sonnet 5.
Passo 4: Atualização de contratos e DPIA
Revise os contratos com a Anthropic e atualize o DPIA (Data Protection Impact Assessment). Inclua:
- A justificativa da mudança de modelo;
- A confirmação de que Opus 5/Sonnet 5 operam sob ZDR;
- A exclusão do Fable 5 da lista de ferramentas aprovadas para dados sensíveis.
Passo 5: Comunicação interna e treinamento
Notifique as equipes de desenvolvimento, jurídica e de dados sobre a restrição. Implemente controles técnicos (como IAM policies ou API gateways) que bloqueiem requisições para Fable 5 em ambientes de produção sensíveis. Em plataformas como AWS Bedrock, use IAM conditions para restringir o acesso ao modelId do Fable 5.
Passo 6: Monitoramento contínuo
Para acompanhar a evolução técnica dessa política em tempo real, esta análise aprofundada sobre ZDR e Fable 5 é atualizada regularmente e vale a pena revisitar a cada trimestre. Estabeleça um ciclo de revisão trimestral para:
- Verificar atualizações de política da Anthropic;
- Auditar logs de API para garantir que nenhum tráfego sensível está indo para Fable 5;
- Reavaliar se novos modelos lançados suportam ZDR.
O que os guias internacionais de governança de IA cobrem, e que a LGPD não detalha explicitamente
Resposta direta: os principais guias internacionais de compliance para fornecedores de IA, como as obrigações de processador do Artigo 28 do GDPR europeu, os requisitos de documentação e transparência do EU AI Act para sistemas de alto risco e o NIST AI Risk Management Framework, cobram do fornecedor evidências formais (relatórios de auditoria, cláusulas contratuais específicas, documentação do ciclo de vida do modelo) que a LGPD não detalha de forma explícita no texto da lei. A LGPD é tecnologicamente neutra e não cita IA generativa nominalmente, o que deixa uma lacuna prática que boas práticas internacionais ajudam a preencher.
No mercado americano e europeu, já é comum que o time jurídico de uma empresa exija do fornecedor de IA, antes de assinar qualquer contrato, evidências que vão além do mínimo pedido pela LGPD: um relatório SOC 2 Type II vigente, que audita controles de segurança da informação ao longo do tempo e não apenas em um ponto único; uma Data Processing Agreement (DPA) inspirada no modelo do art. 28 do GDPR, com cláusulas de subprocessamento e prazo definido para notificação de incidente; e, cada vez mais, referência à certificação ISO/IEC 42001 (sistema de gestão de IA), publicada em 2023 e já citada como referência de mercado por vários provedores frontier em 2026.
No Brasil, a ANPD ainda não exige formalmente nenhuma dessas certificações, mas já sinalizou, em documentos técnicos como a Nota Técnica nº 27/2024/FIS/CGF/ANPD, sobre tratamento de dados pessoais por terceiros para o desenvolvimento de modelos de IA generativa, e a Nota Técnica nº 1/2026/FIS/CGF/ANPD, que avaliou o sistema Grok quanto a possíveis violações da LGPD, que a falta de transparência sobre retenção, finalidade e subprocessamento por fornecedores de IA é um ponto de atenção prioritário da autoridade. Ou seja: embora a lei brasileira não exija por escrito um SOC 2 Type II ou uma ISO 42001, pedir esses documentos ao seu fornecedor de IA (Anthropic, OpenAI, Google ou qualquer outro) é hoje uma das formas mais eficientes de demonstrar boas práticas e governança perante uma eventual fiscalização da ANPD, no espírito do art. 50 da LGPD.
Aplicando isso ao caso Fable 5: uma empresa brasileira que já exigisse contratualmente uma DPA nos moldes do GDPR antes de adotar qualquer modelo da classe Mythos teria identificado, no próprio texto contratual, a ausência de garantia de Zero Data Retention muito antes do anúncio de junho de 2026, e não depois dele. Essa é a diferença prática entre tratar a escolha de um fornecedor de IA como uma decisão de produto e tratá-la como uma decisão de governança de dados: a segunda abordagem é a que os guias internacionais mais maduros já recomendam, e a que este artigo recomenda para qualquer empresa brasileira que use IA generativa com dados pessoais.
Checklist de conformidade LGPD para uso de IA Generativa
Resposta direta: antes de aprovar qualquer modelo de IA para tratamento de dados no Brasil, confirme a base legal do art. 7º, a existência de um DPIA atualizado, a confirmação por escrito do status de ZDR do provedor, a documentação do subprocessamento previsto no art. 39 e um plano de contingência para o caso de o modelo ser suspenso sem aviso prévio, como ocorreu com o Fable 5 em junho de 2026.
Use este checklist antes de aprovar qualquer modelo de IA, não apenas Claude, para tratamento de dados no Brasil:
- Base legal identificada: o tratamento tem base no art. 7º (legítimo interesse, execução de contrato, consentimento, etc.)?
- DPIA atualizada: a avaliação de impacto à proteção de dados cobre o uso do modelo específico?
- ZDR confirmado: o provedor oferece Zero Data Retention para o modelo em questão? (Fable 5 = NÃO)
- Subprocessamento documentado: o contrato com o provedor inclui cláusulas de subprocessamento conforme art. 39 da LGPD?
- Transferência internacional avaliada: os mecanismos de transferência (SCCs, certificações) cobrem o período de retenção?
- Direitos do titular garantidos: é possível atender a pedidos de exclusão, acesso e retificação dentro dos prazos legais?
- Segregação de dados: dados sensíveis (saúde, financeiros, jurídicos) são processados apenas em modelos com ZDR?
- Logs de auditoria: existe registro de quem acessou o modelo, quando e com quais dados?
- Política de retenção interna: a empresa possui política própria de retenção alinhada à do fornecedor?
- Risco de disponibilidade avaliado: existe plano de contingência caso um modelo seja suspenso por decisão regulatória, como ocorreu com o Fable 5 em junho de 2026?
- Revisão periódica: existe calendário de revisão trimestral das políticas do provedor?
Calculadora: Qual o Risco LGPD da Sua Empresa com o Claude Fable 5?
Responda 6 perguntas rápidas sobre como sua empresa usa IA generativa e receba um score de 0 a 100, baseado nos 5 riscos jurídicos e na checklist de conformidade deste artigo. Não substitui uma avaliação jurídica formal, mas mostra em minutos onde focar primeiro.
IADOBRASIL, RESULTADO DO SEU DIAGNÓSTICO
——————————————
——————————————
🔒 Digite seu e-mail para receber um código e ver o diagnóstico completo com recomendações:
Sem spam. 1 e-mail, cancele quando quiser.
📩 Enviamos um código de 6 dígitos pro seu e-mail. Digite abaixo:
Diagnóstico desbloqueado ✅
Este score é uma estimativa educativa baseada nos 5 riscos jurídicos e na checklist de conformidade descritos neste artigo. Não substitui uma avaliação jurídica formal do seu DPO ou advogado especializado em LGPD.
Comparativo: Anthropic vs OpenAI vs Google em retenção de dados
Resposta direta: hoje, Opus 5, Sonnet 5 e Haiku 4.5 da Anthropic, os modelos mais recentes do Azure OpenAI Service e o Gemini em contratos Enterprise com residência de dados configurada oferecem as garantias de retenção mais previsíveis entre os provedores de IA frontier, enquanto Fable 5, Mythos 5 e o GPT-5.6 da OpenAI, conforme o tier contratado, exigem atenção redobrada do DPO antes de qualquer uso com dados pessoais.
Para empresas que avaliam alternativas, a tabela abaixo compara as políticas de retenção dos principais provedores de IA frontier em 2026:
| Provedor | Modelo Frontier | ZDR Disponível? | Retenção Padrão | Observação |
|---|---|---|---|---|
| Anthropic | Fable 5 / Mythos 5 | Não | 30 dias obrigatórios | Não treina, mas retém para segurança; conteúdo sinalizado pode chegar a 2 anos |
| Anthropic | Opus 5 / Sonnet 5 / Haiku 4.5 | Sim | Zero (sob acordo) | ZDR ativo para organizações elegíveis |
| OpenAI | GPT-5.6 (Sol / Terra / Luna) | A confirmar | Varia por tier e aprovação | Política de retenção varia conforme o tier; confirme diretamente com a OpenAI antes de decidir |
| Gemini 3.1 Pro / Ultra | Parcial | Configurável | Opções de residência de dados disponíveis; ZDR varia por contrato Enterprise | |
| Microsoft | Azure OpenAI Service (modelos GPT mais recentes) | Sim | Zero (sob acordo) | Processamento dentro do tenant Azure; herda compliance Microsoft |
Análise estratégica: a decisão da Anthropic de vincular retenção à classe de modelo (Mythos) cria uma estratificação do mercado. Empresas que precisam de capacidade frontier máxima e privacidade absoluta podem considerar Azure OpenAI (processamento dentro do ambiente Microsoft) como alternativa. Por outro lado, o Opus 5 oferece um ponto intermediário excelente: performance próxima à frontier com ZDR preservado, e a metade do preço do Fable 5.
Perguntas Frequentes: Fable 5, LGPD e Retenção de Dados em 2026
O Claude Fable 5 é seguro para dados de clientes no Brasil?
Não é recomendado para dados pessoais ou sensíveis. Diferente de outros modelos Claude, o Fable 5 exige retenção obrigatória de 30 dias (podendo chegar a 2 anos se o conteúdo for sinalizado pelos classificadores de segurança da Anthropic), sem opção de Zero Data Retention. Para dados de clientes, funcionários ou pacientes, a recomendação é usar Claude Opus 5 ou Sonnet 5, que mantêm suporte a ZDR.
A Anthropic ainda suspende o acesso ao Fable 5 por motivos de exportação dos EUA?
Não no momento. O Departamento de Comércio dos EUA suspendeu o acesso ao Fable 5 e ao Mythos 5 em 12 de junho de 2026 por meio de uma diretiva de controle de exportação, e revogou essa diretiva em 30 de junho, com a Anthropic restaurando o acesso total em 1º de julho de 2026. O episódio mostra, porém, que modelos da classe Mythos carregam um risco de disponibilidade que vai além da questão de retenção de dados: podem ser desligados por decisão regulatória de um governo estrangeiro, de um dia para o outro.
Qual a diferença prática entre usar Claude Opus 5 e Claude Fable 5 em uma empresa brasileira?
O Opus 5 mantém suporte a Zero Data Retention e custa metade do Fable 5 (US$ 5/US$ 25 contra US$ 10/US$ 50 por milhão de tokens), com desempenho muito próximo em tarefas de codificação e trabalho de conhecimento. O Fable 5 supera o Opus 5 apenas em tarefas autônomas de múltiplos dias e alguns benchmarks específicos, mas exige retenção obrigatória de 30 dias. Para a maioria dos casos de uso empresarial no Brasil, o Opus 5 é a escolha mais segura do ponto de vista da LGPD.
Uma empresa pode configurar o Zero Data Retention para o Fable 5 de alguma forma?
Não. A política da Anthropic é explícita: nenhuma configuração, plataforma ou plano permite usar o Fable 5 ou o Mythos 5 sem os 30 dias mínimos de retenção. Organizações com contrato ZDR precisam habilitar manualmente a retenção no Claude Console apenas para o workspace que roteia tráfego ao Fable 5, isolando-o dos demais workspaces que continuam em ZDR.
Quais setores no Brasil devem evitar o Claude Fable 5 por causa da LGPD?
Setores que lidam com sigilo profissional ou dados sensíveis, como saúde, jurídico e financeiro, correm mais risco. Prontuários médicos, comunicações protegidas por sigilo advocatício e dados financeiros de clientes tratados pelo Fable 5 ficam sujeitos a até 30 dias de retenção e possível revisão humana em casos sinalizados, o que pode dificultar o cumprimento do direito de exclusão previsto na LGPD.
A promoção de preço do Claude Sonnet 5 (US$ 2/US$ 10) ainda está disponível?
Sim, mas só até 31 de agosto de 2026. A partir de 1º de setembro de 2026, o preço padrão de US$ 3 por milhão de tokens de entrada e US$ 15 por milhão de tokens de saída passa a valer. Empresas que planejam workloads de longo prazo devem orçar já pelo preço padrão, para não terem surpresas na fatura de setembro.
O que é exatamente Zero Data Retention (ZDR) e por que esse termo está em toda notícia de IA em 2026?
ZDR é a sigla para Zero Data Retention: um modo de operação em que o provedor de IA processa o prompt e a resposta, mas não guarda nenhuma cópia depois disso. O termo virou destaque em 2026 porque, até então, ZDR era tratado como padrão garantido em contratos enterprise com a Anthropic, a OpenAI e o Google. O caso Fable 5 mostrou que uma empresa de IA pode excluir um modelo específico dessa garantia mesmo dentro de um contrato já assinado, o que tornou o termo relevante para qualquer DPO, não só para times técnicos.
Usuários dos planos Free ou Pro do Claude também são afetados pela retenção de 30 dias?
Não é uma mudança para eles. Contas Free e Pro do Claude já operavam sob retenção padrão antes do lançamento do Fable 5, sem garantia de ZDR, então a nova política dos 30 dias não altera nada nesse caso. Quem sente o impacto real são organizações Enterprise e clientes de API que tinham negociado especificamente um contrato de Zero Data Retention.
Quais multas a LGPD prevê para empresas que usam IA generativa sem os devidos cuidados?
A ANPD pode aplicar sanções que vão de advertência, com prazo para correção, até multa simples ou diária de até 2% do faturamento da empresa no Brasil, limitada a R$ 50 milhões por infração. Em casos graves e reincidentes, a LGPD também prevê a possibilidade de suspensão parcial do funcionamento do banco de dados relacionado à infração, o que pode paralisar operações inteiras que dependem daquele processamento.
Existe alguma alternativa fora do ecossistema Anthropic com ZDR garantido para quem não quer trocar de fornecedor?
Sim. Azure OpenAI Service mantém ZDR sob acordo para os modelos GPT mais recentes, processando os dados dentro do próprio tenant Azure do cliente. Google oferece opções de residência de dados configuráveis para o Gemini em contratos Enterprise. Ainda assim, permanecer no ecossistema Claude com Opus 5 ou Sonnet 5 costuma ser a migração mais simples para quem já tem integrações construídas em torno da API Anthropic.
Como uma empresa descobre se está usando o Fable 5 sem perceber, dentro de ferramentas como GitHub Copilot ou Cursor?
Ferramentas de terceiros que integram modelos Claude, como GitHub Copilot, Cursor e outros editores com IA, geralmente permitem escolher o modelo em um seletor dentro das configurações. Verifique se o modelo selecionado por padrão é “Fable 5” ou “Mythos” nesse seletor, e confira com o time de TI se algum administrador ativou esses modelos deliberadamente. Em ambientes corporativos, a forma mais confiável é auditar os logs de API por modelId, já que o nome do modelo aparece explicitamente em cada requisição.
Conclusão
O lançamento do Claude Fable 5 em junho de 2026, seguido pela suspensão temporária por controle de exportação dos EUA e pelo lançamento do Claude Opus 5 em julho, marcou um dos períodos de maior volatilidade regulatória e técnica já vistos no ecossistema Claude. Para empresas brasileiras, a lição central não é evitar IA generativa, mas tratar a escolha de modelo como parte da arquitetura de dados da empresa, no mesmo nível de importância que a escolha de um provedor de nuvem ou de um banco de dados.
O Claude Opus 5, disponível desde 24 de julho de 2026, combina desempenho próximo ao do Fable 5 com suporte a Zero Data Retention, sendo hoje a escolha mais segura para organizações que processam dados sensíveis sob a LGPD. O Claude Sonnet 5 complementa essa oferta com custo reduzido e ZDR preservado, ideal para tarefas de alto volume.
Para o DPO, o CISO ou o gestor de compliance brasileiro, a recomendação prática é: mapeie hoje onde o Fable 5 está sendo usado na sua organização, migre workloads sensíveis para Opus 5 ou Sonnet 5 com ZDR ativado, documente cada decisão no DPIA, e acompanhe as próximas atualizações de política da Anthropic, já que este não foi o primeiro nem provavelmente o último ajuste desse tipo em 2026.
Se você precisa de ajuda para avaliar a conformidade da sua stack de IA com a LGPD, acesse nossa calculadora de risco de dados ou entre em contato com nossa equipe de consultoria especializada em governança de IA.
Ficou com alguma dúvida? Se quiser tirar dúvidas diretamente, clique aqui para nos contatar por e-mail. Se preferir uma resposta mais rápida, fale com um de nossos agentes ou converse com nosso assistente de IA no chat, disponível no canto inferior direito da página.