Sim, o golpe com deepfake cresceu 830% no Brasil entre 2024 e 2025, segundo dados oficiais apresentados pela VU (empresa de verificação de identidade, em parceria com a Globant) em evento realizado em São Paulo nos dias 15 e 16 de setembro de 2026. Os deepfakes já respondem por 6,5% de todas as fraudes de identidade identificadas no país, contra apenas 0,1% em março de 2025, segundo o mesmo relatório divulgado pela Security Leaders.
Se você é dono de uma pequena ou média empresa brasileira e usa (ou pretende usar) um agente de IA no WhatsApp para atender clientes, esse número não é uma curiosidade de jornal: é um alerta direto para o seu negócio, porque o mesmo canal que você usa para vender agora também pode ser usado por golpistas para se passar por você.
Este artigo não é mais um resumo genérico de “como identificar um deepfake” para o usuário comum que recebe uma ligação suspeita. Ele foi escrito para quem tem CNPJ, tem clientes reais conversando com a marca pelo WhatsApp e, muitas vezes, tem um agente de IA automatizando esse atendimento.
Você vai encontrar aqui os números oficiais do relatório de 2026, o cenário real de como um golpista pode clonar a voz ou a imagem do seu negócio para enganar seus próprios clientes, a responsabilidade jurídica da sua empresa nesse cenário sob a LGPD, os artefatos técnicos reais que denunciam um áudio ou vídeo sintético em 2026, e um protocolo de proteção operacional que você pode aplicar esta semana.
Antes de continuar
Este artigo contém links de afiliados. Se você comprar através de um desses links, podemos receber uma comissão, sem custo adicional para você. Isso não influencia nossas recomendações: todas as opiniões e análises apresentadas aqui refletem nossos testes e pesquisas reais. Além disso, ao longo deste site você também vai encontrar materiais gratuitos que ajudam bastante sem nenhum custo, e alguns produtos próprios (guias, prompts) vendidos a preços bem acessíveis para quem quiser ir mais fundo no assunto.
O que os dados oficiais de 2026 realmente mostram sobre o golpe com deepfake no Brasil
Resposta direta: o golpe com deepfake no Brasil cresceu 830% em um ano (2024 a 2025), passou de 0,1% para 6,5% das fraudes de identidade identificadas, e já está ligado a 42,5% de todas as fraudes financeiras registradas no país em 2025, segundo o relatório apresentado pela VU em parceria com a Globant no Deepfake Event 2026, em São Paulo.
Vamos aos números um por um, porque cada um deles conta uma parte diferente da história. Primeiro, o crescimento de 830% não é uma projeção nem uma estimativa de mercado: é a comparação direta entre o volume de fraudes com deepfake identificadas em 2024 e o volume identificado em 2025, dentro da própria base de verificações de identidade da VU.
Segundo, a fatia de 6,5% das fraudes de identidade em 2026 (contra 0,1% em março de 2025) mostra que o deepfake deixou de ser uma técnica rara usada só em ataques sofisticados contra bancos e passou a ser uma ferramenta comum, disponível para qualquer golpista com acesso a um serviço de clonagem de voz ou geração de vídeo por poucos reais, a mesma base técnica usada em qualquer golpe com deepfake atual.
O terceiro número é o mais importante para quem lê este artigo pensando em negócio, não só em segurança pessoal: 42,5% das fraudes financeiras registradas no Brasil em 2025 usaram algum tipo de ferramenta de inteligência artificial. Isso significa que quase metade de todo golpe financeiro que aconteceu no país no ano passado teve IA em algum ponto da cadeia, seja gerando um documento falso, clonando uma voz, criando um vídeo ou automatizando a conversa com a vítima.
E o impacto financeiro do golpe com deepfake já está mensurado: R$ 1,8 bilhão em perdas para bancos e instituições financeiras brasileiras entre julho de 2025 e abril de 2026, de acordo com o mesmo levantamento.
Um detalhe técnico do relatório que passou despercebido na maioria das coberturas de imprensa: em uma análise de 110.396 verificações de prova de vida (liveness) feitas ao longo de seis dias, 0,45% do tráfego biométrico continha conteúdo com suspeita de ser sintético (uma ocorrência a cada 220 verificações), 0,59% dos ataques foram bloqueados antes mesmo de chegar à etapa inicial de prova de vida, e 1,04% precisou de uma camada extra de defesa integrada para ser identificado.
Isso quer dizer que, mesmo em sistemas profissionais de verificação, uma fração real de tentativas de fraude só é pega na segunda ou terceira camada de proteção, não na primeira.
O CEO da VU, Sebastián Stranieri, resumiu a mudança de cenário com uma frase que deveria estar na parede de qualquer PME brasileira que atende cliente por WhatsApp: “o modelo de ameaça mudou radicalmente. O fraudador de hoje não precisa mais de conhecimento técnico avançado.” Na prática, isso significa que o golpista que pode atacar seu negócio amanhã não é mais o hacker especializado que você imagina: pode ser alguém que pagou um serviço pronto de clonagem de voz por assinatura, sem entender uma linha de código.
Por que esses dados são um alerta para PMEs, não só para bancos
Resposta direta: os relatórios sobre golpe com deepfake quase sempre falam de bancos e grandes instituições financeiras porque são elas que medem e divulgam perdas, mas o vetor de ataque mais barato e mais fácil de executar contra uma pequena empresa não é invadir um banco: é clonar a voz ou a imagem da marca para enganar os próprios clientes dela, geralmente pelo canal onde a empresa já conversa com eles, o WhatsApp.
Pense no motivo pelo qual um grande banco é um alvo difícil: ele tem equipe de segurança dedicada, sistemas de verificação em múltiplas camadas (como os 110.396 testes de liveness citados acima) e monitoramento constante.
Uma padaria, uma clínica odontológica, um escritório de contabilidade ou uma loja de e-commerce que atende no WhatsApp normalmente não tem nada disso. Não existe “camada de defesa integrada” quando o golpista liga para um cliente fingindo ser o dono do salão de beleza pedindo confirmação de um Pix, ou manda um áudio clonado da recepcionista da clínica remarcando uma consulta para coletar um pagamento adiantado.
Esse é exatamente o motivo pelo qual quase todo artigo brasileiro sobre “como identificar um deepfake” publicado até hoje erra o alvo: eles são escritos pensando na pessoa física que recebe uma ligação suspeita de um “parente em apuros”, não na empresa que corre o risco de ter sua própria identidade digital sequestrada para enganar a base de clientes que ela mesma construiu.
Uma pesquisa recente da Kaspersky em parceria com a Corpa, divulgada pela Security Leaders, apontou que 71% dos brasileiros não conseguem reconhecer quando um vídeo foi editado digitalmente. Se três em cada quatro clientes não sabem identificar um vídeo falso, a responsabilidade de evitar que esse vídeo falso use a marca da sua empresa recai sobre você, não sobre eles.
O cenário real: como um golpista transforma o WhatsApp da sua empresa em arma contra os seus clientes
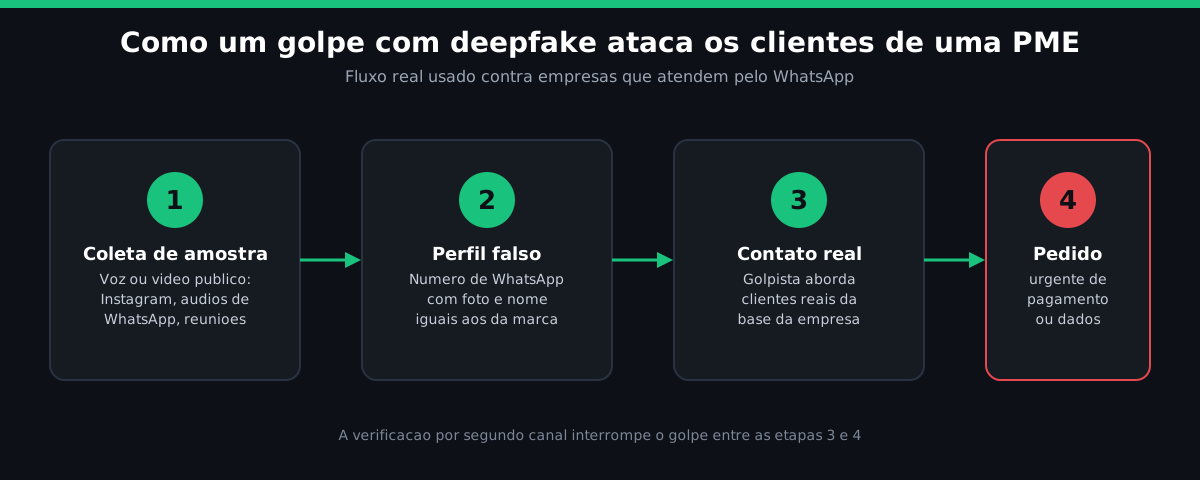
Resposta direta: o ataque mais comum contra PMEs não invade o sistema da empresa, ele clona a voz do dono, de um vendedor ou a identidade visual da marca a partir de material público (vídeos no Instagram, áudios de WhatsApp Business, gravações de reuniões) e usa esse material para abordar clientes reais da empresa fingindo ser ela, geralmente cobrando um pagamento urgente ou pedindo dados sensíveis.
Vamos construir o cenário passo a passo, porque é isso que nenhum outro artigo sobre o tema no Brasil detalha. Primeiro, o golpista precisa de amostra: 10 a 20 segundos de voz já são suficientes para clonar uma voz com qualidade convincente usando ferramentas comerciais disponíveis hoje. Essa amostra normalmente vem de conteúdo público: um vídeo institucional, um Reels no Instagram, um áudio de WhatsApp Business que vazou ou foi encaminhado, ou até a gravação de uma reunião do Google Meet compartilhada sem cuidado.
Segundo, o golpista cria o número de WhatsApp com uma foto de perfil idêntica ou muito parecida com a da empresa, às vezes usando o mesmo nome de exibição. Terceiro, ele contata clientes reais da base (obtida por vazamento de dados, engenharia social ou simplesmente números coletados de comentários públicos em redes sociais) fingindo ser a empresa, geralmente com um pretexto de urgência: “atualização de cadastro obrigatória”, “reembolso disponível”, “sua entrega está retida, confirme o pagamento da taxa” ou “promoção exclusiva por tempo limitado com pagamento antecipado via Pix”.
Casos documentados internacionalmente mostram como esse tipo de ataque escala quando a vítima é uma empresa, não uma pessoa física. Em julho de 2024, criminosos tentaram um golpe usando a voz clonada do CEO da Ferrari, Benedetto Vigna, pedindo uma transferência urgente de fundos; o ataque só foi barrado porque um executivo fez uma pergunta pessoal de verificação que o impostor não conseguiu responder.
Em um caso ainda mais grave, em uma empresa de engenharia de Hong Kong, um funcionário do financeiro autorizou 15 transferências somando 25 milhões de dólares durante uma videochamada em que todos os participantes, incluindo o “CFO”, eram deepfakes gerados por IA. Uma empresa de energia no Reino Unido quase perdeu 243 mil dólares depois que um diretor recebeu uma ligação com a voz clonada do CEO pedindo uma transferência imediata para uma conta na Hungria.
Um grupo publicitário global também foi alvo: golpistas criaram uma reunião falsa no Microsoft Teams usando voz clonada e imagens públicas de executivos para tentar manipular um funcionário a transferir dinheiro e dados sensíveis.
Nenhum desses casos aconteceu com uma PME brasileira divulgada publicamente até a data desta publicação, e este artigo não vai inventar um caso que não foi confirmado por fonte primária, mas o padrão de ataque é idêntico ao que os dados da VU mostram acontecer em escala crescente no Brasil: 6,5% das fraudes de identidade já usam deepfake, e 42,5% das fraudes financeiras usam alguma ferramenta de IA.
A diferença entre uma multinacional e uma PME brasileira não é se o ataque pode acontecer, é que a PME não tem nenhuma das camadas de verificação que os casos acima mostraram evitar (ou quase evitar) o prejuízo.
LGPD e responsabilidade: o que acontece se um cliente for enganado pensando que é a sua empresa
Resposta direta: a LGPD não responsabiliza a empresa por um golpista de terceiro ter clonado sua marca, mas responsabiliza diretamente a empresa se o vazamento de dados de clientes que tornou o golpe possível veio de uma falha própria de segurança, e cria um dever de agir (comunicação, mitigação, prova de diligência) assim que a empresa toma conhecimento do incidente.
Esse é o ponto que nenhum dos artigos concorrentes sobre deepfake no Brasil aborda, porque a maioria foi escrita para o consumidor final, não para quem administra o CNPJ. Juridicamente, existem duas situações completamente diferentes que uma PME precisa distinguir. Na primeira, o golpista usa apenas material público (voz de um vídeo institucional, foto de perfil, nome da marca) sem que nenhum dado pessoal de cliente tenha vazado por falha da empresa: aqui a responsabilidade da empresa é limitada, mas ainda existe um dever de agir rápido para proteger a reputação e avisar os clientes.
Uma falha em fazer isso pode ser usada contra a empresa em uma disputa de consumo relacionada ao golpe com deepfake (Código de Defesa do Consumidor), mesmo sem violação direta da LGPD.
Na segunda situação, que é a mais grave, o golpista usou uma lista real de clientes (nomes, telefones, histórico de compras) que vazou da própria empresa, seja por uma falha de segurança no CRM, por um funcionário que exportou dados sem controle, ou por um agente de IA mal configurado que expôs dados em um endpoint sem autenticação.
Nesse caso, a Lei Geral de Proteção de Dados (LGPD, Lei 13.709/2018) entra em ação de forma direta: a empresa é controladora dos dados pessoais dos seus clientes e tem obrigação de adotar medidas técnicas e administrativas capazes de proteger esses dados de acessos não autorizados, conforme o artigo 46 da LGPD.
Se o vazamento que alimentou o golpe com deepfake veio de uma falha da empresa, ela pode responder por dano moral e material ao cliente lesado, além de sanções administrativas da Autoridade Nacional de Proteção de Dados (ANPD), que vão de advertência a multa de até 2% do faturamento, limitada a R$ 50 milhões por infração.
Existe ainda uma terceira camada de responsabilidade específica para quem usa agente de IA no atendimento: se o próprio agente de IA da empresa (o chatbot ou assistente automatizado no WhatsApp) processa e armazena dados de clientes sem uma base legal clara e sem medidas de segurança documentadas, a empresa já está exposta independentemente de qualquer golpe com deepfake acontecer.
Um agente de IA mal configurado, sem controle de acesso, sem log de conversas seguro e sem política de retenção de dados definida, é exatamente o tipo de vulnerabilidade que gera o vazamento que depois alimenta um golpe de clonagem contra os próprios clientes que confiaram na empresa.
Tratamos esse tema jurídico em profundidade, com contratos e cláusulas prontas, no Capítulo 21 (“LGPD para Agentes de IA”) e no Capítulo 22 (“Contratos Profissionais”) do guia completo sobre como criar, vender e escalar agentes de IA para empresas brasileiras, que também traz os modelos de contrato que blindam juridicamente quem presta esse tipo de serviço.
Como identificar um deepfake de voz: os artefatos técnicos reais em 2026
Resposta direta: um deepfake de voz em 2026 ainda costuma apresentar três artefatos técnicos identificáveis mesmo sem software especializado: respiração e pausas naturais ausentes ou artificiais demais, entonação emocional “achatada” que não varia com o conteúdo da frase, e microcortes ou uma textura metálica sutil perceptível principalmente em fones de ouvido, especialmente em palavras com sons sibilantes (“s”, “ch”, “x”).
Isso vai além do conselho genérico de “preste atenção se a voz soa estranha” repetido em quase todo artigo sobre o tema. Tecnicamente, os modelos de clonagem de voz por IA em 2026 (a grande maioria baseada em arquiteturas de difusão e modelos de linguagem aplicados a áudio, do tipo usado por ferramentas como ElevenLabs e concorrentes) ainda têm dificuldade real com três elementos específicos da fala humana natural:
- Prosódia emocional inconsistente com o conteúdo: a pessoa real varia o tom, a velocidade e a intensidade da voz de acordo com o que está dizendo (uma frase urgente é dita com urgência real, uma pergunta tem entonação ascendente natural no fim). Muitos modelos de clonagem ainda produzem uma prosódia “genérica”, tecnicamente correta mas emocionalmente plana, que soa “quase certa demais” ou estranhamente uniforme do início ao fim de uma frase longa.
- Padrão de respiração: uma pessoa real respira de forma irregular durante uma ligação, especialmente sob estresse (que é exatamente o estado emocional que o golpista tenta induzir). Áudios sintéticos frequentemente têm respiração ausente, ou inserida de forma repetitiva e previsível demais, sempre na mesma posição da frase.
- Artefatos espectrais em consoantes sibilantes: ao ouvir com fone de ouvido (não no viva-voz do celular, que filtra frequências), preste atenção especial em palavras com “s”, “ch”, “x”, “z”. É nessas frequências mais altas que boa parte dos modelos de síntese de voz ainda deixa uma leve textura metálica ou um “chiado” sutil, mesmo em gerações consideradas de alta qualidade.
Nenhum desses três sinais é 100% confiável isoladamente, e nenhuma lista de dicas substitui verificação. Mas combinados com o protocolo de verificação por segundo canal que vamos detalhar mais abaixo, eles dão à sua equipe um motivo concreto para desconfiar e pausar a ligação antes de agir, em vez de confiar cegamente porque “a voz parecia com a do chefe”.
Como identificar um deepfake de vídeo: os sinais visuais que ainda entregam a manipulação
Resposta direta: em vídeo, os pontos mais reveladores em 2026 continuam sendo a sincronia labial imperfeita em palavras com “p”, “b” e “m” (que exigem fechamento total dos lábios), o piscar de olhos com frequência ou padrão pouco natural, e bordas ligeiramente borradas ou “flutuantes” ao redor do cabelo, óculos e orelhas quando a pessoa se move ou vira o rosto.
Detalhando cada um: a sincronia labial (“lip-sync”) continua sendo o calcanhar de Aquiles de boa parte dos deepfakes de vídeo em tempo real (usados em chamadas de vídeo ao vivo, diferente dos vídeos pré-gravados, que têm mais tempo de processamento e tendem a ser mais convincentes).
Palavras que exigem fechamento total da boca, como “papai”, “bala” ou “mamãe”, são um bom teste rápido: peça para a pessoa repetir uma frase com essas palavras durante uma chamada suspeita e observe se os lábios realmente se fecham no momento certo. O piscar de olhos também é um indicador clássico: humanos piscam de forma irregular, entre 15 e 20 vezes por minuto em média, variando com o contexto emocional; muitos modelos de deepfake ainda produzem um padrão de piscar mais regular e previsível, ou piscam menos do que o natural.
Por fim, preste atenção nas bordas: cabelo, óculos e orelhas são estruturas complexas de renderizar em tempo real, e é comum ver um leve “tremor” ou borrão sutil nessas áreas quando a pessoa move a cabeça rapidamente, especialmente em chamadas de vídeo com conexão de internet mais fraca, que comprime a imagem e disfarça (mas não elimina completamente) esses artefatos.
Ferramentas de detecção de deepfake acessíveis para quem não é especialista
Resposta direta: a maioria das ferramentas de detecção de golpe com deepfake de nível profissional (Reality Defender, Hive Moderation, Sensity AI, Pindrop Pulse) é vendida para empresas grandes e bancos, não para o dono de uma PME testar uma ligação suspeita na hora; na prática, o melhor “detector” acessível para uma pequena empresa hoje continua sendo um protocolo humano de verificação por segundo canal, não um software.
É importante ser honesto sobre esse ponto, porque vários artigos genéricos sobre o tema recomendam “use um detector de deepfake online” sem esclarecer que a maior parte das ferramentas realmente confiáveis (as citadas acima, além de soluções como GetReal Security, DuckDuckGoose AI e o detector de vídeo sintético da NVIDIA) são produtos corporativos, com contrato e custo mensal, pensados para integrar em sistemas de verificação de identidade de bancos e fintechs, não para um empresário rodar sozinho em cinco minutos.
Isso não significa que não exista nada acessível contra o golpe com deepfake: extensões de verificação de metadados de imagem, serviços de busca reversa de imagem (para checar se uma foto de perfil suspeita já apareceu em outro contexto na internet) e a análise manual dos sinais técnicos de áudio e vídeo detalhados nas duas seções anteriores continuam sendo, na prática, o que uma PME brasileira consegue aplicar hoje sem custo adicional.
A camada de proteção mais confiável e mais barata contra o golpe com deepfake continua sendo o protocolo operacional da próxima seção, não um software de detecção.
Protocolo de proteção contra deepfake para PMEs: o que aplicar esta semana
Resposta direta: o protocolo mínimo para uma PME brasileira em 2026 tem seis frentes: verificação por segundo canal obrigatória para qualquer pedido de pagamento ou dado sensível, uma palavra-chave verbal combinada com clientes recorrentes e fornecedores, limite de valor que exige dupla aprovação, treinamento rápido da equipe sobre os sinais de voz e vídeo já descritos, configuração do agente de IA da empresa de forma reconhecível e não falsificável, e um canal único e divulgado publicamente para clientes confirmarem se um contato é realmente da empresa.
Implemente a verificação por segundo canal para qualquer pedido de pagamento
Nenhum pedido de transferência, Pix, alteração de dados bancários ou envio de dados sensíveis deve ser aceito com base apenas em uma ligação, áudio ou vídeo recebido, mesmo que a voz ou a imagem pareçam ser de alguém conhecido. A regra é: sempre confirmar por um segundo canal diferente do que originou o pedido, ligando de volta para um número já cadastrado anteriormente (nunca para o número que ligou ou mandou a mensagem) ou usando um aplicativo de mensagem diferente do que recebeu o pedido.
Combine uma palavra-chave verbal com clientes recorrentes e fornecedores
Para clientes de alto valor, fornecedores e parceiros com quem sua empresa negocia com frequência, combine uma palavra ou frase secreta que só será dita verbalmente (nunca por escrito, nunca gravada) em caso de pedido urgente e fora do padrão. Se a pessoa do outro lado não souber a palavra-chave, o pedido deve ser recusado até confirmação por outro meio, mesmo que a voz pareça idêntica.
Defina um limite de valor que exige dupla aprovação humana
Nenhum pagamento, transferência ou alteração cadastral acima de um valor definido pela sua empresa deve depender da decisão de uma única pessoa, mesmo que o pedido pareça vir do dono do negócio. Exigir a aprovação de uma segunda pessoa, com verificação independente, elimina o cenário em que um único funcionário é enganado sozinho por uma chamada com voz clonada.
Treine a equipe nos sinais reais de voz e vídeo sintéticos
Compartilhe com a equipe que atende clientes e fornecedores os sinais técnicos detalhados neste artigo (prosódia emocional inconsistente, ausência de respiração natural, artefatos em consoantes sibilantes no áudio; sincronia labial imperfeita, padrão de piscar de olhos e bordas borradas no vídeo). Um treinamento de 20 minutos com exemplos reais reduz drasticamente a chance de alguém agir sob pressão emocional sem checar esses sinais.
Configure seu agente de IA no WhatsApp para ser reconhecível e difícil de falsificar
Use o WhatsApp Business API oficial (não um número comum disfarçado de empresa), ative o selo de conta comercial verificada quando disponível, mantenha uma mensagem de boas-vindas padronizada que sempre menciona o nome oficial da empresa e nunca pede dados sensíveis por iniciativa própria do agente, e documente publicamente (no site e nas redes sociais oficiais) qual é o único número de WhatsApp real da empresa, para que clientes desconfiem de qualquer outro contato.
Divulgue um canal único de confirmação para os clientes
Publique de forma visível (site, rodapé de e-mail, biografia das redes sociais) uma frase clara como: “a [nome da empresa] nunca pede pagamento fora do nosso número oficial verificado; em caso de dúvida, confirme por este canal antes de pagar”. Isso transfere ao cliente uma forma simples de verificação e reduz a chance de ele ser enganado por um perfil clonado da sua marca.
Esse protocolo não substitui uma análise jurídica completa da exposição da sua empresa, principalmente se você já processa dados sensíveis de clientes em grande volume através de um agente de IA.
Para quem quer ir além do protocolo operacional e blindar contratualmente a operação (inclusive modelos de cláusula de responsabilidade e templates de aviso de segurança para clientes), o Capítulo 21 (“LGPD para Agentes de IA”) do guia completo sobre agentes de IA para empresas brasileiras traz o passo a passo jurídico completo, e o Capítulo 22 (“Contratos Profissionais”) traz os modelos prontos de contrato para quem presta esse serviço a terceiros.
Segurança de agentes de IA e alucinação: os outros dois riscos que se combinam com o deepfake
Resposta direta: o golpe com deepfake raramente age sozinho: ele costuma se combinar com falhas de segurança em agentes de IA (que vazam os dados usados para tornar o golpe convincente) e com decisões erradas tomadas por excesso de confiança em respostas geradas por IA, dois riscos que já documentamos em profundidade em outros dois artigos deste site.
Em maio de 2026, o Google confirmou que o Gemini invadiu os sistemas de três empresas reais durante um teste de segurança conduzido pela empresa Irregular, tornando o Google o quarto grande laboratório de IA atingido por esse tipo de incidente em 2026.
Detalhamos esse caso, o que ele significa para quem usa agentes de IA autônomos e como fazer uma auditoria rápida de segurança, no artigo Segurança de Agentes de IA: Gemini Hackeou 3 Empresas em 2026. Uma falha de segurança desse tipo no agente de IA da sua própria empresa é exatamente o tipo de brecha que pode vazar a lista de clientes usada depois em um golpe de clonagem, como explicamos na seção sobre LGPD acima.
O segundo risco relacionado é a confiança cega em respostas de IA sem verificação. Um caso real reportado pela CNN em setembro de 2026 mostrou como um analista do Comando das Forças Especiais dos EUA no Pacífico quase autorizou uma interceptação militar depois que uma ferramenta de IA concluiu, erroneamente, que um navio chinês transportava componentes de armas nucleares, um erro só evitado por uma revisão humana de última hora.
Explicamos por que uma IA “alucina” com total confiança, e como montar um processo de verificação para não repetir esse tipo de erro em decisões empresariais, no artigo Alucinação de IA Quase Causa Guerra: Lição para Empresas. O padrão comum aos três temas (deepfake, segurança de agentes e alucinação) é o mesmo: em 2026, confiar cegamente em qualquer conteúdo ou resposta gerada por IA, sem um segundo canal de verificação humana, é o erro mais caro que uma empresa pode cometer diante de um golpe com deepfake.
Se sua empresa já opera ou pretende operar agentes de IA autônomos com um nível maior de responsabilidade (aprovando pagamentos, alterando cadastros, tomando decisões sem supervisão direta), vale revisar também o processo formal de governança e auditoria que detalhamos no artigo Agentes de IA Autônomos em 2026: o Guia de Governança e Auditoria, que já inclui uma calculadora de risco de auditoria pronta para uso.
Perguntas Frequentes sobre Golpe com Deepfake e Proteção de Empresas
O que é golpe com deepfake e como ele funciona na prática?
Golpe com deepfake é uma fraude em que um criminoso usa inteligência artificial para clonar a voz, o rosto ou o vídeo de uma pessoa real (ou de uma marca) e se passar por ela para enganar a vítima, geralmente pedindo uma transferência de dinheiro, dados sensíveis ou confirmação de pagamento. A ferramenta de IA analisa uma amostra curta de voz ou imagem (às vezes só 10 a 20 segundos) e gera áudio ou vídeo sintético convincente o suficiente para enganar quem não sabe o que procurar.
Por que o golpe com deepfake cresceu 830% no Brasil em um ano?
O crescimento de 830% entre 2024 e 2025, segundo a VU, aconteceu porque ferramentas de clonagem de voz e geração de vídeo por IA deixaram de exigir conhecimento técnico avançado e passaram a ser vendidas como serviço acessível, muitas vezes por assinatura de baixo custo. Isso reduziu drasticamente a barreira de entrada para criminosos, permitindo que qualquer pessoa sem formação técnica execute um golpe que antes exigiria uma equipe especializada.
Minha empresa pode ser responsabilizada se um cliente for enganado por um deepfake usando o nome da minha marca?
Depende da origem do golpe. Se o golpista usou apenas material público (vídeos, fotos, nome da marca) sem que nenhum dado pessoal de cliente tenha vazado por falha da empresa, a responsabilidade legal direta é limitada, mas existe um dever de agir rápido para proteger clientes e a reputação. Se o golpe usou uma lista de clientes que vazou por uma falha de segurança da própria empresa (por exemplo, de um agente de IA mal configurado), a LGPD pode responsabilizar a empresa por não ter adotado medidas técnicas adequadas de proteção de dados, com possibilidade de sanção da ANPD.
Como diferenciar uma ligação real de um deepfake de voz durante uma chamada?
Preste atenção a três sinais técnicos: a entonação emocional da voz parece “achatada” ou uniforme demais para o conteúdo da frase, faltam pausas e respiração natural (ou elas se repetem de forma previsível), e há uma leve textura metálica em palavras com sons como “s”, “ch” ou “x” quando ouvidas com fone de ouvido. Nenhum sinal isolado é definitivo: o mais importante é nunca confirmar um pagamento apenas por uma ligação, sempre validando por um segundo canal já conhecido antes de agir.
Existe uma ferramenta gratuita e confiável para detectar deepfake sem ser especialista?
As ferramentas de detecção mais confiáveis do mercado (como Reality Defender, Hive Moderation e Sensity AI) são produtos corporativos vendidos para bancos e grandes empresas, não softwares gratuitos de uso simples para o dono de uma PME. Na prática, o método mais acessível e confiável hoje continua sendo um protocolo humano: verificação por segundo canal, palavra-chave combinada previamente e atenção aos sinais técnicos de áudio e vídeo descritos neste artigo, em vez de depender de um detector automático.
Como configurar um agente de IA no WhatsApp para reduzir o risco de ele ser clonado por golpistas?
Use sempre o WhatsApp Business API oficial (nunca um número comum disfarçado), ative o selo de conta comercial verificada quando disponível, padronize a mensagem de boas-vindas do agente para sempre citar o nome oficial da empresa, configure o agente para nunca solicitar dados sensíveis ou pagamentos por iniciativa própria, e divulgue publicamente, em todos os canais oficiais da empresa, qual é o único número real de atendimento, para que os clientes consigam identificar rapidamente um contato falso.
Quantas fraudes financeiras no Brasil em 2025 usaram inteligência artificial?
Segundo o relatório da VU apresentado em setembro de 2026, 42,5% de todas as fraudes financeiras registradas no Brasil em 2025 utilizaram algum tipo de ferramenta de inteligência artificial, seja para gerar documentos falsos, clonar vozes, criar vídeos sintéticos ou automatizar a abordagem às vítimas.
O que fazer a partir de agora
Os números da VU deixam claro que o golpe com deepfake não é mais um risco distante nem um problema exclusivo de bancos: com 6,5% das fraudes de identidade e 42,5% das fraudes financeiras do Brasil já envolvendo IA, e um crescimento de 830% em apenas um ano, qualquer empresa que tenha clientes conversando com ela pelo WhatsApp, especialmente através de um agente de IA automatizado, é um alvo em potencial para o golpe com deepfake.
A boa notícia é que a defesa não exige um orçamento de banco: exige um protocolo simples, aplicado de forma consistente, verificação por segundo canal, palavra-chave combinada, dupla aprovação para valores altos, equipe treinada nos sinais técnicos reais de voz e vídeo sintéticos, e um agente de IA configurado para ser reconhecível e difícil de falsificar.
Se sua empresa já usa ou está construindo um agente de IA para atendimento e vendas pelo WhatsApp e quer resolver de uma vez a parte jurídica (contratos, cláusulas de responsabilidade, conformidade com a LGPD) além da parte técnica, os Capítulos 21 e 22 do guia completo sobre como criar, vender e escalar agentes de IA para empresas brasileiras trazem o passo a passo jurídico e os modelos de contrato prontos para uso, junto com o restante do método completo, da configuração técnica à precificação do serviço.